Практична серія про те, як діяти після виявлення вразливості PHP: перевірити середовище, безпечно оновити PHP і залежності, очистити Docker build cache та старі шари, посилити сервер і перевірити роботу застосунку після security-оновлень.
21 жовтня 2026 року команда безпеки PHP повідомила про CVE-2026-109618 і CVE-2026-109619 - дві критичні вразливості, які можуть дозволити віддалене виконання коду без авторизації. Проблема знаходиться в самому середовищі виконання PHP, а не в залежностях Composer.
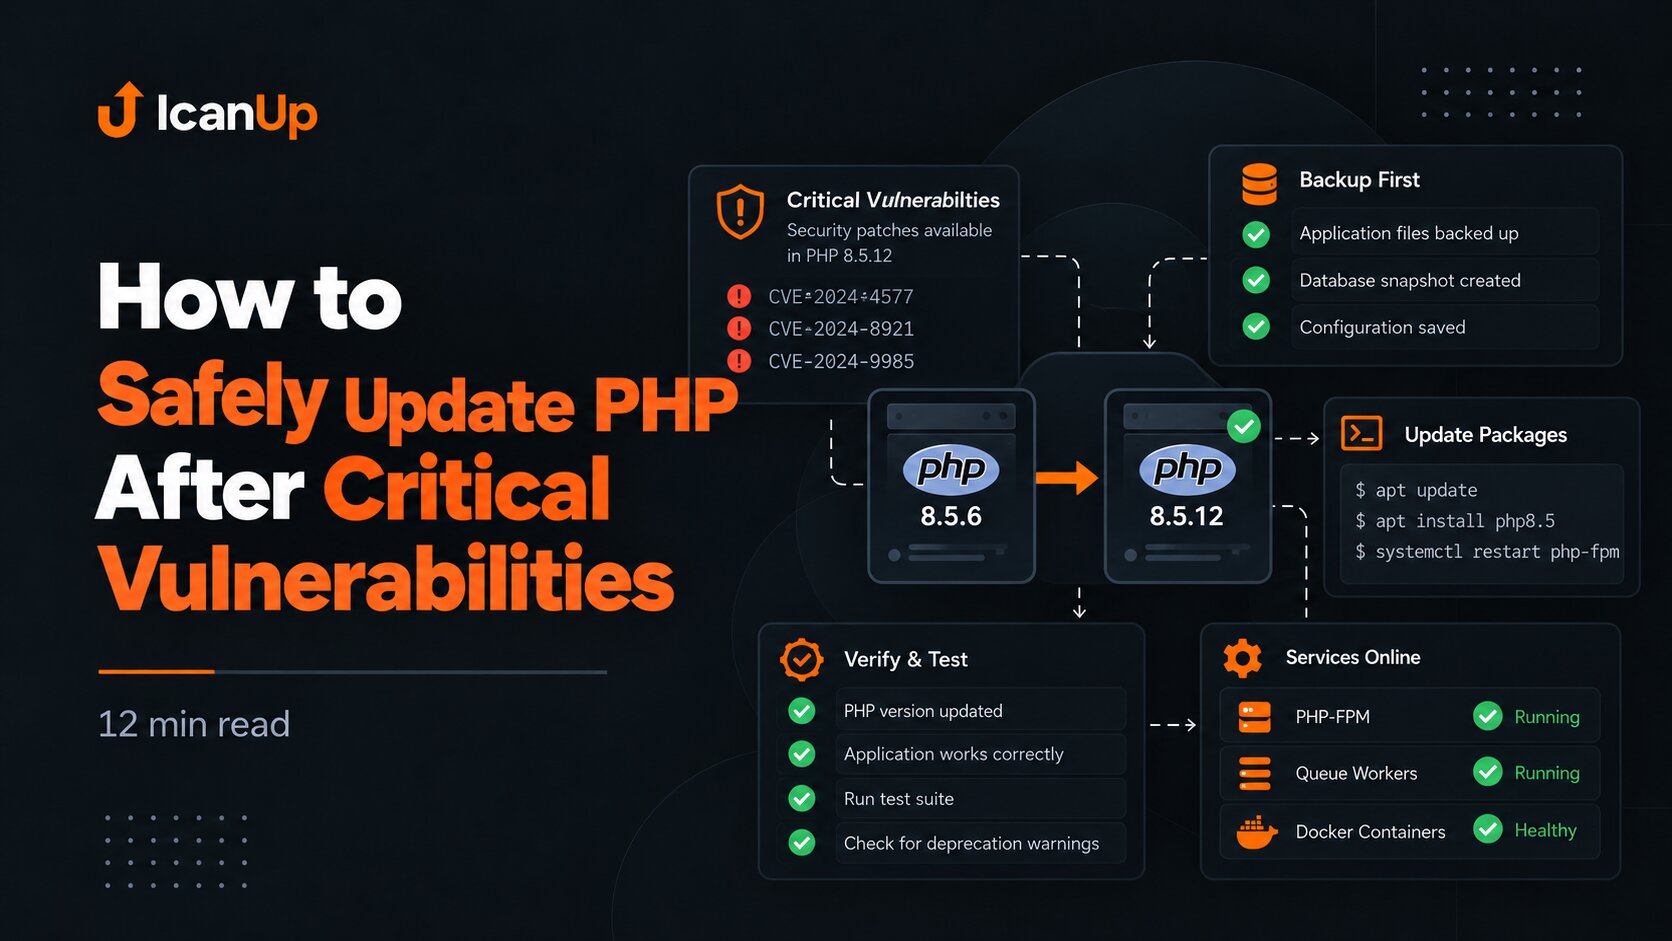
Якщо критична вразливість знаходиться в самому PHP, оновлення Composer-залежностей її не виправить. Потрібно перевірити всі середовища, підготувати резервні копії, оновити встановлені пакети PHP і після цього перевірити сайт, PHP-FPM, черги та Docker-контейнери.